sem novidade... não, pera... saiu, saiu!
Firefox 37, na mozilla mais próxima.
terça-feira, 31 de março de 2015
quarta-feira, 21 de maio de 2014
Ubuntu: Chrome sem Java
É que a partir da versão 35.0.1916.114 o Chrome parou de suportar o Netscape Plug-in API (NPAPI), o que, em outras palavras, significa "no more Java for you!".
O aviso oficial foi feito discretamente no Blog do Chromium e a razão é uma só: segurança.
Então, para quem ainda precisa de Java (eu não vivo sem: banco, justiça, CEF, etc.), a solução é continuar a usar, exclusivamente, o Firefox para essas funções.
domingo, 11 de maio de 2014
Annoyed by Thunderbird's "Bulk Mail" notification?
I had this problem when configuring my Yahoo mail on (Ubuntu flavoured) Thunderbird.
It seems like that Yahoo groups junk mail into a folder named "Bulk Mail" and for some reason Thunderbird would notifies me each time a new junk mail arrived.
If you have this problem, you might want to try this simple solution:
Get into Thunderbird Preferences:
It seems like that Yahoo groups junk mail into a folder named "Bulk Mail" and for some reason Thunderbird would notifies me each time a new junk mail arrived.
If you have this problem, you might want to try this simple solution:
Get into Thunderbird Preferences:
![]() |
| Thunderbird Preferences on Ubuntu* |
Then, under the Security tab and the Junk sub-tab, and enable the option "Mark messages determined to be Junk as read":
And you're good: no more annoying notifications from even more annoying junk messages.
* Preferences might be located elsewhere in a non LSB certified OS.
Versions by the time of writing:
Ubuntu 14.04
Thunderbird 24.5.0
Marcadores:
bulk mail,
notification,
Thunderbird,
yahoo mail
terça-feira, 15 de abril de 2014
Heartbleed Bug
Heartbleed Bug, como ficou conhecida, é uma falha existente no software de criptografia de código aberto OpenSSL, largamente utilizada para transmissão de dados (de forma segura) pela Internet, através do protocolo TLS - Transport Layer Security.
Esta falha foi publicamente anunciada dia 7 de abril de 2014, na mesma data em que disponibilizada uma correção para o software OpenSSL, sendo que a maioria dos servidores vulneráveis já implementaram a correção.
Estima-se que esse erro de implementação no OpenSSL deixou 17% dos servidores da Internet (aproximadamente meio milhão de computadores) vulneráveis a ataques, pelos quais um usuário conseguiria "ler" parte da memória RAM nestes servidores, obtendo as chaves privadas do servidor, assim como dados e senhas de usuários.
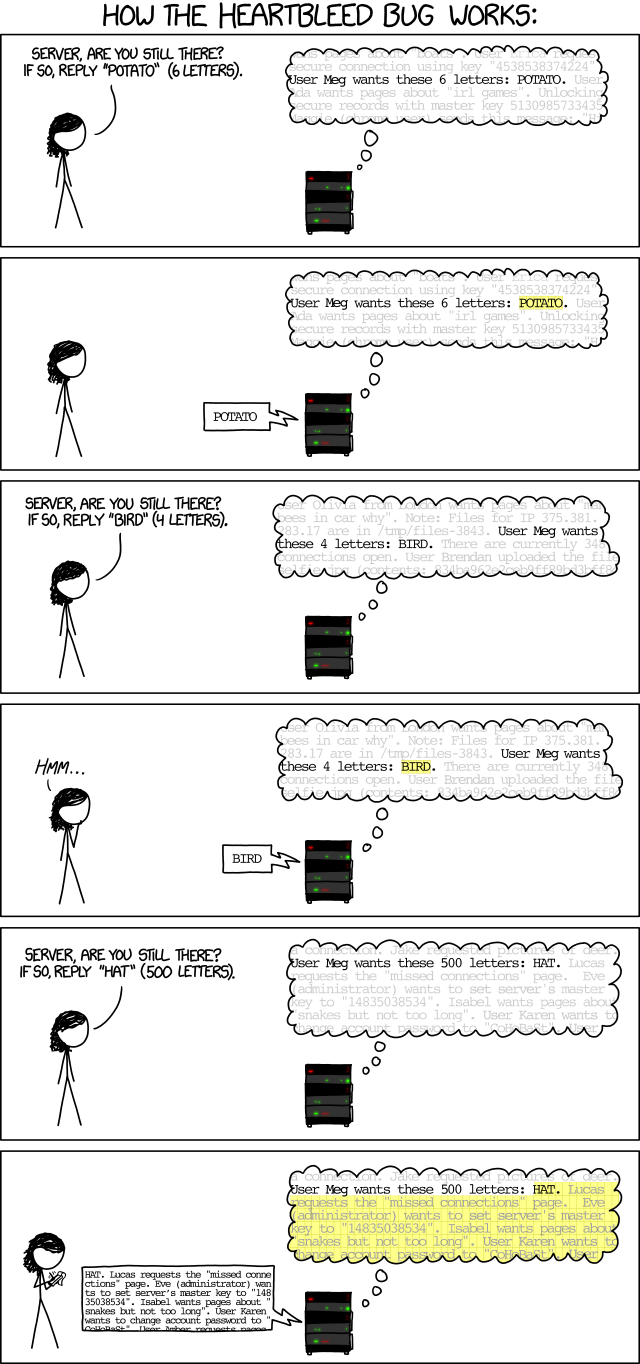
O xkcd explica, em linguagem simplificada, como essa falha poderia ser aproveitada de forma maliciosa:
A recomendação: troque suas senhas da Internet.
Minha sugestão: passe a usar (se ainda não faz) um gerenciador de senhas. Na prática, em duas palavras, minhas recomendações específicas de aplicativos: se você busca praticidade (e não se incomoda que suas senhas estejam em um servidor de terceiro, ainda que criptografadas), use LastPass; se você busca uma solução de código aberto e quer que suas senhas fiquem apenas no seu computador, use KeePass ou KeePassX.
terça-feira, 18 de fevereiro de 2014
Novo kernel disponível no Ubuntu 13.10
A Canonical disponibilizou atualização de kernel para o Ubuntu 13.10:
O Kernel (Linux) 3.11.0 pode ser instalado a partir do gerenciador de atualizações do Ubuntu.
Marcadores:
kernel,
kernel 3.11.0,
Linux,
Ubuntu,
Ubuntu 13.10
quinta-feira, 30 de janeiro de 2014
Ubuntu: esqueci a senha... e agora?
Felizmente, no Ubuntu, há um jeito relativamente fácil de trocar a senha esquecida.
1º PASSO: Grub
O primeiro passo é conseguir acesso a um terminal root, o que pode ser feito através do modo recuperação oferecido no grub, conforme passos abaixo.
Modo recuperação do grub:
Tecnicamente, grub é o gerenciador de inicialização do linux..
Na prática, é uma tela preta que aparece enquanto o computador está ligando e onde você tem opção de escolher entre diversos sistemas operacionais (Windows e Ubuntu, por exemplo, quando em dual-boot).
Se, na sua configuração, o grub não aparece automaticamente, você deve clicar no botão ESC algumas vezes, ao iniciar, para forçar o grub aparecer.
Na tela a seguir, mostramos um exemplo de tela grub onde há apenas o Ubuntu instalado, mas com diferentes kernel. Em cada kernel há a opção de recovery (recuperação).
Escolha o primeiro modo de modo recuperação oferecido pelo grub e, em seguida, na tela seguinte, escolha a opção do terminal root.
2º PASSO: Terminal root
No terminal root, digite:
passwd [username]
Assim, por exemplo, se meu usuário é o xerox, eu digitarei:
passwd xerox
e clico na tecla [enter] em seguida.O sistema vai solicitar que seja digitada uma nova senha duas vezes.
E depois vai confirmar a mudança de senha com sucesso.
Proto, basta dar um reboot e usar sua nova senha para fazer o login.
Fontes e créditos:
http://www.howtogeek.com/howto/linux/reset-your-forgotten-ubuntu-password-in-2-minutes-or-less/
http://askubuntu.com/questions/91188/authentication-token-manipulation-error
Marcadores:
grub,
Linux,
modo recuperação,
senha,
Ubuntu
quinta-feira, 16 de janeiro de 2014
Governo do Reino Unido avalia Ubuntu como o mais seguro
Participaram da avaliação os principais Sistemas Operacionais do mercado, dentre os quais as duas versões mais recentes do Windows, da Microsoft; o OSX da Apple e o Ubuntu como representante do Linux, além de plataformas móveis.
Abaixo a lista completa dos sistemas avaliados:
- Android 4.2 da Google
- Android 4.2 modificado pela Samsung
- iOS 6 da Apple
- OSX 10.8 da Apple
- BlackBerry 10.1
- Google Chrome OS 26
- Ubuntu 12.04
- Windows 7, 8 8RT e Phone 8 da Microsoft
A conclusão da Autoridade inglesa é a de que, embora nenhuma plataforma seja perfeita, o Ubuntu fornece, nativamente (isto é, sem necessidade de instalar software de terceiros), os melhores recursos para garantir a segurança do usuário e de seus dados.
A análise, resumida pela Canonical, pode ser lida aqui (pdf) e, os documentos originais neste link.
Assinar:
Postagens (Atom)